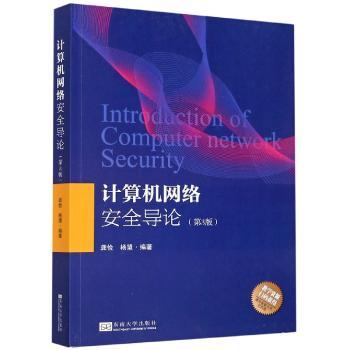
实物拍摄 · 支持放大查看
本书介绍了计算机网络的整体知识框架,从网络威胁、监测和网络防御三个方面系统地介绍了相关的基本概念、主要技术原理和典型技术实现。在网络威胁方面介绍了漏洞、黑色产业链和主要的攻击原理与技术;在测与防御技术方面介绍了入侵检测技术、蜜罐技术、防火墙技术,攻击阻断技术,以及协同防御技术。本书还介绍了网络访问以及互联网网络基础设施的一些发展领域的现状。
第1章 概论 1.1 网络空间 1.1.1 网络空间 1.1.2 网络空间科学 1.1.3 网络空间的目标 1.2 网络空间学科的课程体系 1.2.1 网络空间学科的内容构成 1.2.2 CSEC 2017的课程体系 1.2.3 网络空间专业学生的能力培养 1.3 关于本书 参考文献 思考题第2章 网络攻击 2.1 基本概念 2.1.1 网络攻击的含义 2.1.2 网络黑客的分类 2.1.3 网络战 2.2 漏洞 2.2.1 漏洞的基本概念 2.2.2 设计过程中产生的漏洞 2.2.3 实现过程中产生的漏洞 2.2.4 管理过程中产生的漏洞 2.2.5 漏洞库 2.2.6 漏洞评分 2.3 入侵攻击模型 2.3.1 入侵攻击的传统模式 2.3.2 网络杀伤链 2.3.3 ATT&CK知识库 2.4 典入方法 2.4.1 针对有漏洞服务程序的攻击 2.4.2 鱼叉钓鱼方式的攻击 2.4.3 针对第三方软件台发起的间接攻击 2.4.4 硬件攻击 2.4.5 信任攻击 2.5 典型提权方法 2.5.1 特权程序漏洞利用 2.5.2 路径/配置劫持 2.5.3 配置不当利用 2.6 木马后门 2.6.1 木马的类型 2.6.2 木马的活动 2.6.3 木马的描述标准MAEC 2.7 服务失效攻击 2.7.1 基本概念 2.7.2 直接泛洪的DDoS攻击 2.7.3 反射泛洪的DDoS攻击 2.7.4 低速DDoS攻击 参考文献 思考题第3章 僵尸网络 3.1 网络蠕虫 3.1.1 网络蠕虫的演化 3.1.2 Morris蠕虫 3.1.3 蠕虫的技术特征 3.2 僵尸网络的基本概念 3.2.1 僵尸网络化 3.2.2 僵尸网络的基本结构 3.2.3 生命周期模型 3.3 僵尸网络的组成结构 3.3.1 僵尸网络的结构特征 3.3.2 僵尸程序的典型结构 3.3.3 典型僵尸程序分析 3.4 Fast-Flux生存机制 3.4.1 IP Fluxing机制 3.4.2 Domain Fluxing机制 思考题第4章 黑色产业 4.1 基本方法 4.1.1 黑色产业链 4.1.2 暗网 4.1.3 社会工程攻击 4.1.4 网络钓鱼 4.2 面向下载的黑色产业 4.2.1 Pay-per-Install 4.2.2 PPI产业链的应用 4.3 面向销售的黑色产业 4.3.1 实体商品的推广销售链 4.3.2 虚假销售产业链 4.4 特殊黑产 4.4.1 窃取与销赃产业链 4.4.2 勒索软件 4.4.3 APT攻击 参考文献 思考题第5章 网络入侵检测 5.1 概述 5.1.1 基本概念 5.1.2 网络入侵检测系统 5.2 网络滥用检测 5.2.1 网络滥用检测模型 5.2.2 数据采集 5.2.3 检测规则定义 5.2.4 检测规则处理 5.2.5 事件后处理 5.2.5 典型的开源网络滥用检测系统 5.3 异常检测 5.3.1 网络异常检测模型 5.3.2 网络异常检测方法 5.3.3 异常检测的实现 5.4 新型网络环境中的入侵监测 5.4.1 云计算环境中的入侵检测 5.4.2 物联网环境中的入侵检测 5.5 蜜罐系统 5.5.1 蜜罐技术 5.5.2 蜜网技术 参考文献 思考题第6章 网络防御 6.1 网络管理 6.1.1 系统的可生存 6.1.2 网络管理的基本内容 6.1.3 网络管理的实现 6.1.4 网络态势感知 6.1.5 信息系统等级保护评测 6.2 脆弱检测 6.2.1 基本概念 6.2.2 网络漏洞扫描 6.2.3 Nmap 6.2.4 Zmap 6.2.5 基于攻击图的脆弱评估方法 6.3 协同防御 6.3.1 域与分布式监测 6.3.2 协同入侵阻断 6.3.3 威胁情报交换标准 6.3.4 STIX 6.4 应急响应方法学 6.4.1 应急响应处理 6.5.2 网络事件处理框架 参考文献 思考题第7章 网络攻击阻断 7.1 攻击过滤 7.1.1 防火墙的体系结构 7.1.2 IP级防火墙 7.1.3 状态检测防火墙 7.1.4 Web应用防火墙 7.1.5 防火墙的使用 7.2 DDoS拦截 7.2.1 基本拦截方法 7.2.2 BGP路由信息 7.2.3 基于路由控制的DDoS流量拦截 7.3 会话拦截 7.3.1 基于传输层的会话拦截 7.3.2 基于DNS重定向的会话拦截 7.3.3 基于重定向的会话拦截 7.4 数字取证 7.4.1 基本概念 7.4.2 数字取证技术的分类 7.4.3 数字取证的一般操作流程 7.4.4 “黑色郁金香”事件 参考文献 思考题第8章 网络访问 8.1 鉴别 8.1.1 基本概念 8.1.2 基本鉴别技术 8.1.3 口令技术 8.1.4 可信中继 8.1.5 KERBEROS系统 8.1.6 基于身份的鉴别与授权 8.2 TLS 8.2.1 TLS与SSL的历史 8.2.2 TLS协议 8.2.3 TLS的威胁 8.2.4 证书审计与证书透明度 8.3 外壳SSH 8.3.1 概述 8.3.2 SSH传输层协议 8.3.3 SSH鉴别协议 8.3.4 SSH连接协议 8.4 匿名通信 8.4.1 基本概念 8.4.2 广播方法 8.4.3 匿名链方法 8.4.4 洋葱路由方法 参考文献 思考题第9章 网络基础设施保护 9.1 链路层保护 9.1.1 链路层的问题 9.1.2 链路层认证协议 9.1.3 链路层的端口保护 9.1.4 ARP保护 9.2 路由 9.2.1 路由的威胁 9.2.2 RPKI 9.3 IPsec 9.3.1 IP协议的问题 9.3.2 IPsec概述 9.3.3 联系 9.3.4 IPsec数据库 9.3.5 规程 9.3.6 数据流处理 9.3.7 密钥交换协议IKE 9.4 DNSSEC 9.4.1 DNS简介 9.4.2 DNS的威胁 9.4.3 DNSSEC的工作原理 9.4.4 DNSSEC的资源记录 9.4.5 DNSSEC的部署 思考题
品相说明:本书为八品,书脊轻微磨损,内页整洁无涂画,无缺页少页,具体以实物照片为准。
品相标准:十品为全新未翻阅;九品近全新有轻微痕迹;八品有明显使用痕迹但内容完整;七品及以下为有破损或缺页,页面会有详细说明。
瑕疵说明:拍品图片均为实物拍摄,因显示设备差异可能存在轻微色差,以收到实物为准。
交易方式:本站采用担保交易,买家付款后资金由平台托管,确认收货无误后放款给卖家。
配送说明:下单后 48 小时内发货,默认快递发货,满 99 元包邮,多件订单可合并运费。
议价规则:标注「价格面议」的商品可通过站内消息与卖家议价,达成一致后改价下单。
七天无理由退换:收到商品七日内,若与描述不符可申请退换,运费由责任方承担。
纠纷处理:如发生交易纠纷,可提交平台介入处理,客服 09:00-18:00 在线受理。
正品保障:平台对古籍、签名本等贵重商品提供鉴定咨询服务,发现赝品全额退款。